Il 28 ottobre 2026 Felix Ringe, visiting fellow al liftlab della Stanford Law School, ha pubblicato con un coautore anonimo Legal exploits may emerge at scale. La tesi è che le leggi, scritte in linguaggio naturale, possono contenere vulnerabilità come il software. Oggi i tribunali ne assorbono la maggior parte con l’interpretazione e poche vengono alla luce. Con sistemi di AI capaci di cercarle su larga scala questo equilibrio potrebbe cambiare. Gli autori dichiarano di aver trovato con modelli linguistici un numero consistente di vulnerabilità nell’ordinamento tedesco, nessuna già documentata a loro conoscenza. Ne pubblicano tre, scelte fra quelle il cui sfruttamento non causerebbe danni gravi.
L’obbligo di citare la base legale
In Germania il Parlamento può delegare al governo i dettagli di una materia: una legge autorizza l’esecutivo ad adottare regolamenti (Rechtsverordnungen). L’articolo 80 della Legge fondamentale chiede che ogni regolamento indichi la propria base legale, cioè la norma di legge che lo autorizza. Per la giurisprudenza costante della Corte costituzionale federale le disposizioni non coperte dalla base citata sono nulle. L’obbligo vale anche per i regolamenti che ne modificano altri, molto frequenti nell’ordinamento tedesco.
Il controllo ha una struttura quasi meccanica. Si legge che cosa fa una disposizione, si individua la norma che serve per farlo e la si confronta con l’elenco delle norme citate nel preambolo. È una verifica che un modello può ripetere su migliaia di testi.
Tre casi
- Documenti riservati sulle malattie professionali. Il 16 luglio 2026 il regolamento sulle malattie professionali (BKV) è stato modificato per rendere riservati, anche dopo la fine delle deliberazioni, i materiali del comitato scientifico che valuta le nuove malattie professionali, comprese le memorie arrivate dall’esterno. Per gli autori la base necessaria è il § 9(1a) del settimo libro del codice sociale, mentre il preambolo cita solo il § 9(1). Lo scenario, ipotetico, è una giornalista che chiede, in base alla legge sulla libertà di informazione, la memoria di un’associazione di datori di lavoro citata nel rapporto su alcuni tumori legati al lavoro notturno.
- Visto di transito aeroportuale. Nel dicembre 2015 il Mali è stato aggiunto ai Paesi i cui cittadini hanno bisogno di un visto anche solo per restare nella zona internazionale di un aeroporto tedesco durante uno scalo. Il potere di fissare quell’elenco sta nel § 99(3a) della legge sul soggiorno, che il regolamento di modifica non cita. Le modifiche del 2023 e del 2026 non rimediano perché non riadottano la voce. Il diritto dell’Unione europea non impone il visto da solo, perché il Mali non è nell’elenco comune del codice dei visti.
- Recupero degli straordinari dei militari. Il 6 marzo 2025 il comando NATO JSEC in Germania è stato aggiunto ai comandi multinazionali i cui militari tedeschi sono esclusi dalle tutele sull’orario di lavoro, fra cui il diritto a recuperare lo straordinario oltre le cinque ore al mese. Il potere di escluderli sta nel § 30c(6) della legge sui militari, che il regolamento non cita. Lo scenario, anche qui ipotetico, è un capitano che chiede di recuperare dieci ore di straordinario.
Per ogni caso gli autori discutono le obiezioni prevedibili e le giudicano poco fondate. La nullità delle disposizioni resta una loro lettura giuridica.
Dai bug del software a quelli delle leggi
L’analogia con la sicurezza informatica era già stata proposta. Nell’agosto 2025 Greg Sadler e Nathan Sherburn avevano introdotto i Legal Zero-Days, vulnerabilità non ancora scoperte in un quadro normativo che producono effetti immediati senza passare da un processo, con il caso di studio della crisi australiana della doppia cittadinanza del 2017. Concludevano che i modelli di allora non trovavano in modo affidabile vulnerabilità di impatto e che sistemi futuri avrebbero potuto farlo. Quattordici mesi dopo Ringe e il coautore riportano un risultato empirico in quella direzione. Anche il modo di pubblicarlo, solo i casi meno dannosi, ricorda le pratiche di divulgazione responsabile della sicurezza informatica.
Cosa ne penso
Chi lavora in sicurezza riconosce lo schema. Quando trovare una vulnerabilità costa poco, il vantaggio va a chi la trova per primo e la difesa deve usare gli stessi strumenti. Gli autori lo dicono per le leggi: chi legifera dovrà rendere il processo più robusto, anche usando l’AI.
Per il difetto descritto qui la difesa ha una forma nota. Un controllo automatico prima della pubblicazione, che confronti ogni disposizione con la base citata, funziona come l’analisi statica che nel software gira prima di ogni rilascio. Manca invece quello che viene dopo: un canale per segnalare un difetto, un registro pubblico come il CVE per le vulnerabilità del software, tempi certi per la correzione. Oggi una vulnerabilità in un regolamento emerge quando qualcuno la fa valere davanti a un giudice e si corregge con un nuovo atto normativo. Sono i tempi del mondo a due velocità: la scoperta segue il passo dei modelli, la correzione quello delle istituzioni.
I casi sono tedeschi, ma credo che il problema riguardi ogni ordinamento con molti regolamenti che si modificano a vicenda. Portare nella produzione delle leggi le pratiche che il software usa da decenni, cioè controlli prima del rilascio, segnalazione coordinata e correzioni tracciate, mi sembra il modo più concreto per prepararsi.
- Felix Ringe e coautore anonimo, Legal exploits may emerge at scale, 28 ottobre 2026 — https://www.felixringe.com/legal-exploits/
- Felix Ringe, la pagina personale — https://www.felixringe.com/
- Legge fondamentale tedesca, articolo 80 — https://www.gesetze-im-internet.de/gg/art_80.html
- Corte costituzionale federale, sentenza 2 BvF 3/90 del 6 luglio 1999 — https://www.bundesverfassungsgericht.de/SharedDocs/Entscheidungen/DE/1999/07/fs19990706_2bvf000390.html
- Regolamento sulle malattie professionali (BKV), § 9 — https://www.gesetze-im-internet.de/bkv/__9.html
- Settimo libro del codice sociale (SGB VII), § 9 — https://www.gesetze-im-internet.de/sgb_7/__9.html
- Regolamento sul soggiorno (AufenthV), allegato C — https://www.gesetze-im-internet.de/aufenthv/anlage_c.html
- Legge sul soggiorno (AufenthG), § 99 — https://www.gesetze-im-internet.de/aufenthg_2004/__99.html
- Codice dei visti dell’Unione europea, regolamento (CE) n. 810/2009 — https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX%3A02009R0810-20240628
- Regolamento sull’orario di lavoro dei militari (SAZV), allegato — https://www.gesetze-im-internet.de/sazv/anlage.html
- Legge sui militari (SG), § 30c — https://www.gesetze-im-internet.de/sg/__30c.html
- Sadler e Sherburn, Legal Zero-Days: A Novel Risk Vector for Advanced AI Systems, arXiv, 2025 — https://arxiv.org/abs/2508.10050
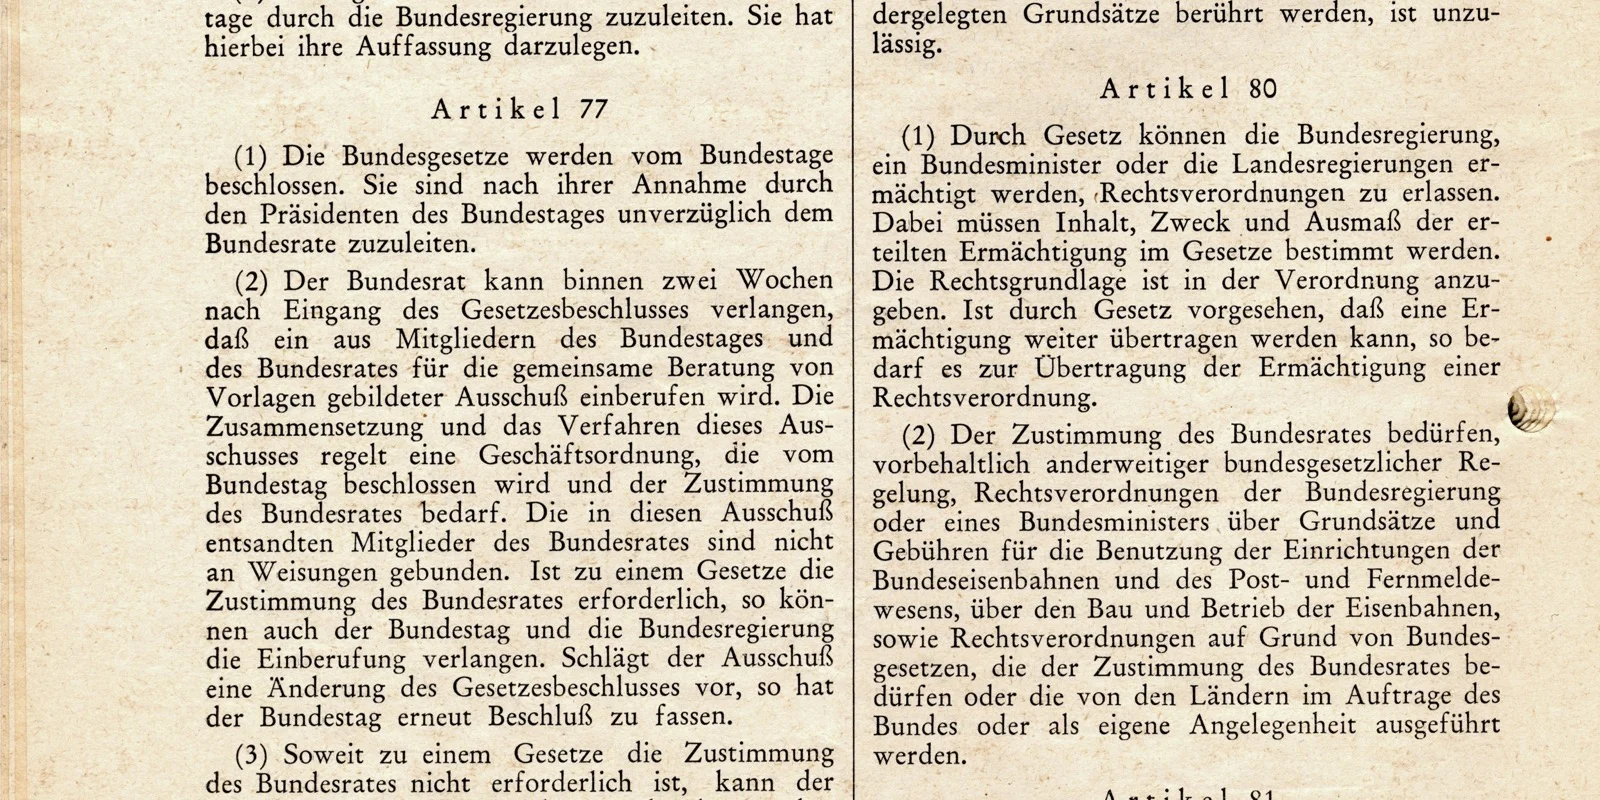
Immagine di copertina: pagina 10 del primo numero del Bundesgesetzblatt, 23 maggio 1949, con il testo originale della Legge fondamentale. A destra l’articolo 80, che chiede di indicare la base legale in ogni regolamento. Parlamentarischer Rat, Bundesgesetzblatt I — pubblico dominio — https://commons.wikimedia.org/wiki/File:Bundesgesetzblatt_Nr_1_von_1949-05-23_Grundgesetz-012.jpg