
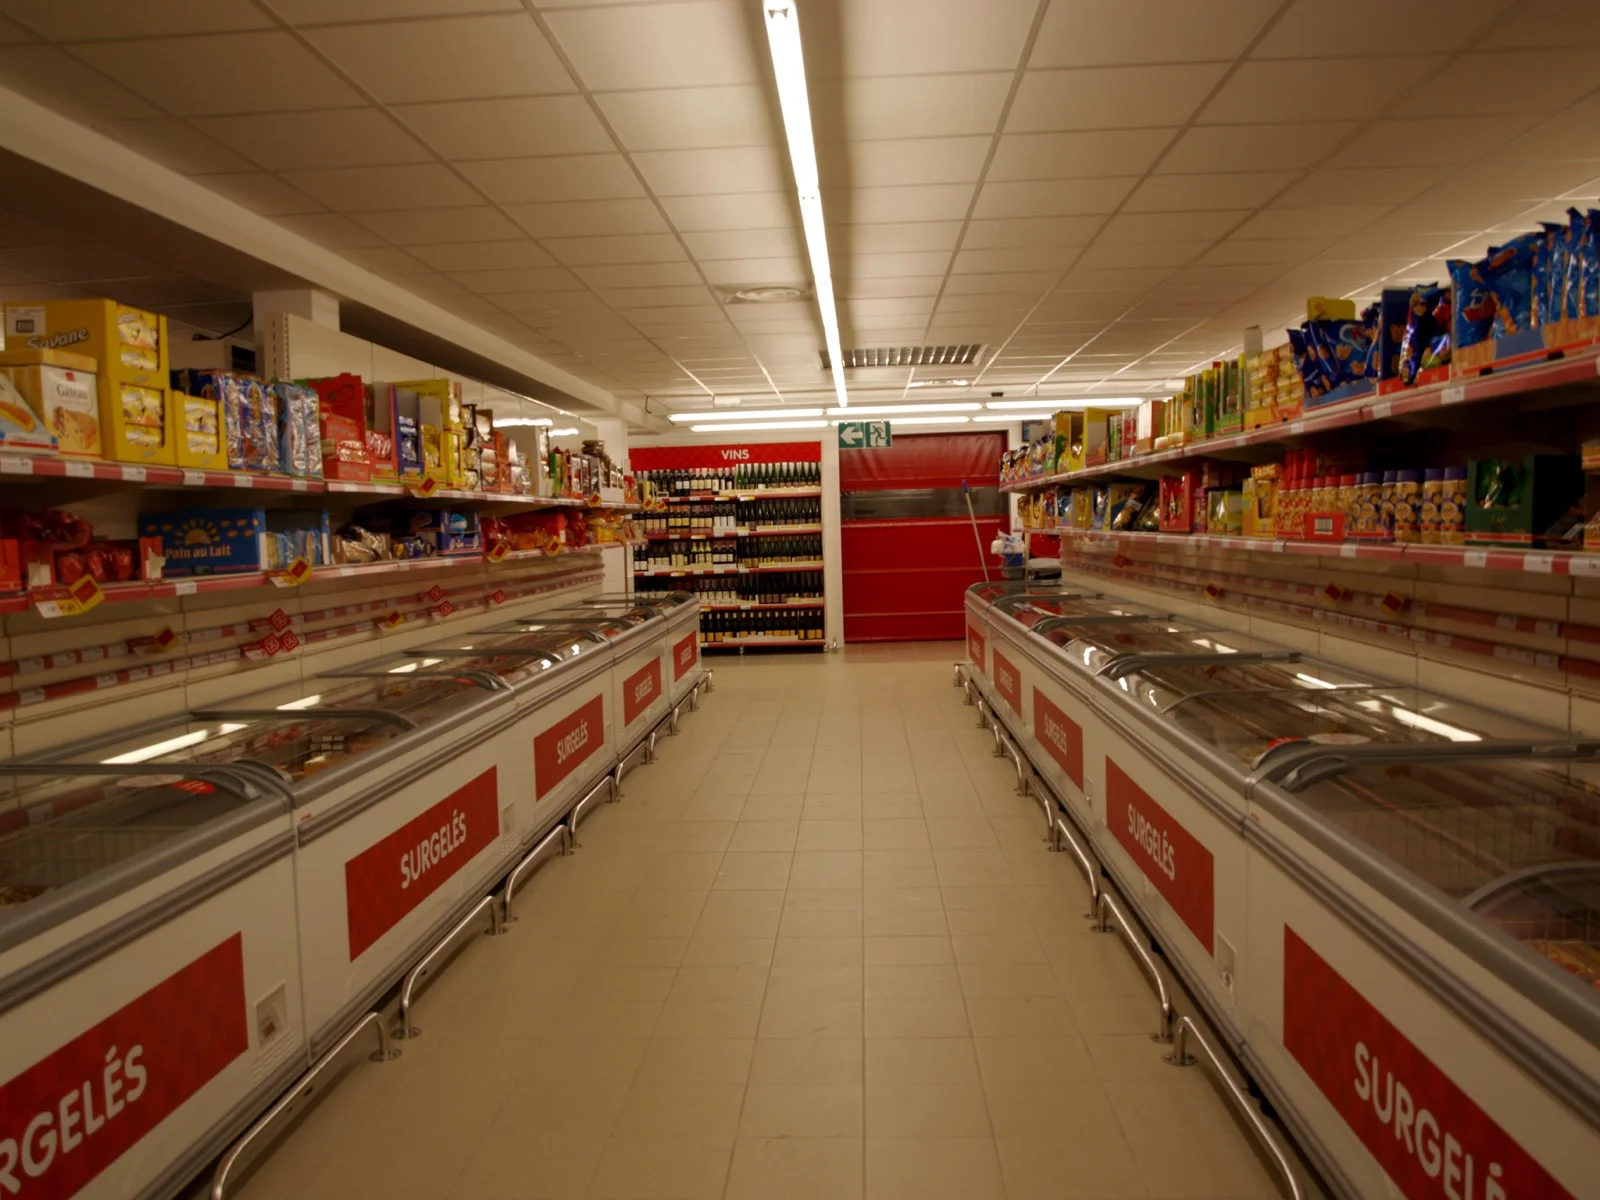
Nella notte fra domenica 11 e lunedì 12 ottobre 2026 un attacco informatico ha preso il controllo dei sistemi di refrigerazione di centinaia di supermercati francesi. Banchi frigo e congelatori sono stati portati a temperature alte: secondo Intermarché fino a 50 °C per sei ore. La mattina i responsabili dei negozi hanno trovato il cibo da buttare e in alcuni casi piccoli incendi.
Le cifre fornite dalle catene alla BBC danno un’idea della scala. Coopérative U parla di oltre 100 punti vendita colpiti, Intermarché e Netto di 180, con altri 100 scollegati da Internet per precauzione. Carrefour ne conta 80 su 6.000 e Monoprix circa il 5% di oltre 400. È stata colpita anche E.Leclerc. In tutto sono circa 400 negozi su 15.000. Due supermercati in Alsazia hanno dichiarato perdite per 270.000 euro. La procura di Parigi ha aperto un’indagine per cybercrimine.
I controllori della catena del freddo
Il bersaglio sono le centraline che coordinano i banchi frigo di un negozio e permettono ai tecnici di gestirli da remoto attraverso un’interfaccia web: soglie di temperatura, cicli di sbrinamento, allarmi. Di notte i congelatori si sbrinano per un breve periodo e la temperatura sale di poco. Gli attaccanti hanno ordinato alle unità di scaldarsi e di restare calde.
Il 12 ottobre il CERT-FR, il centro di risposta agli incidenti dell’agenzia francese per la sicurezza informatica, ha pubblicato un’allerta sui controllori Danfoss delle serie AK-SM e AK-SC. Il 13 l’ha estesa ai supervisori xweb di Copeland e Dixell. Le prime indicazioni sono aggiornare il firmware, impostare il livello di sicurezza più restrittivo e cambiare le password di fabbrica. Danfoss ha dichiarato che le unità colpite erano modelli vecchi, il cui software di sicurezza non poteva essere aggiornato.
Un rischio documentato
Nel maggio 2025 la CISA statunitense aveva pubblicato un avviso sui controllori Danfoss AK-SM 8xxA. Una password generata a partire dalla data permetteva di aggirare l’autenticazione (CVE-2025-41450). In agosto l’avviso è stato aggiornato con altre due vulnerabilità, una che porta all’esecuzione di codice da remoto e una di denial of service (CVE-2025-41451 e CVE-2025-41452). Danfoss le ha corrette con le versioni R4.2 e R4.3.1 del firmware.
Il 9 agosto 2026 i ricercatori di Team82, il gruppo di ricerca di Claroty, hanno pubblicato l’analisi completa del firmware. Con il motore di ricerca Censys avevano contato 2.765 controllori AK-SM 800A raggiungibili direttamente da Internet. Nessuna fonte ufficiale ha ancora detto quale vulnerabilità sia stata sfruttata in Francia.
Cosa ne penso
Credo che sia solo l’inizio e mi aspetto molti altri casi. Stiamo collegando alla rete sistemi fisici a grande velocità: refrigerazione, climatizzazione, ascensori, pompe, contatori, apparecchi medicali. Ogni collegamento semplifica la manutenzione e allarga la superficie di attacco. Molti di questi apparati restano in servizio per anni dopo la fine del supporto del fornitore, come i modelli Danfoss che non si potevano più aggiornare.
Qui il danno è stato concreto e misurabile: cibo da buttare, scaffali vuoti, perdite che la stampa stima in milioni. Il commissario europeo Christophe Hansen ne ha parlato come di un problema di sicurezza alimentare. Lo stesso schema applicato a un ospedale, a una rete idrica o alla catena del freddo dei farmaci avrebbe conseguenze molto più gravi. Per questo il tema rischia di essere devastante. Intanto il costo di un attacco scende: come scrivevo in Intelligence is eating software, gli strumenti che abbassano il costo di scrivere software abbassano anche quello di attaccarlo.
Le contromisure sono note da tempo. Nessuna interfaccia di gestione esposta direttamente su Internet, accesso dei tecnici solo attraverso una VPN, password di fabbrica cambiate, firmware aggiornato, un inventario degli apparati connessi e la sostituzione di quelli non più supportati. Il Cyber Resilience Act europeo va nella stessa direzione. Dall’11 settembre 2026 i produttori devono segnalare entro 24 ore le vulnerabilità sfruttate attivamente nei loro prodotti, anche in quelli venduti prima. Dall’11 dicembre 2027 i nuovi prodotti con elementi digitali dovranno ricevere aggiornamenti di sicurezza per tutto il periodo di supporto. Gli apparati già installati però resteranno in rete per anni. Il lavoro di inventario e di architettura conviene farlo prima del prossimo caso.
- BBC, Fridges in French supermarkets hit by cyber attack, 12 ottobre 2026 — https://www.bbc.com/news/articles/crq5nzxv9q4yo
- CERT-FR, l’allerta CERTFR-2026-ALE-012 sui controllori remoti della refrigerazione — https://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-012/
- CISA, l’avviso ICSA-25-140-03 su Danfoss AK-SM 8xxA — https://www.cisa.gov/news-events/ics-advisories/icsa-25-140-03
- Claroty Team82, Freeze the Controller, Defrost the Food, 9 agosto 2026 — https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
- Regolamento (UE) 2024/2847, Cyber Resilience Act — https://eur-lex.europa.eu/eli/reg/2024/2847/oj
- Commissione europea, gli obblighi di segnalazione del Cyber Resilience Act — https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
Immagine di copertina: il reparto surgelati di un supermercato Dia a Strasburgo. Foto di Pierre Rudloff su Wikimedia Commons — pubblico dominio — https://commons.wikimedia.org/wiki/File:Dia_int%C3%A9rieur.JPG