Il 20 agosto 2011 Marc Andreessen pubblicava sul Wall Street Journal Why Software Is Eating the World: sempre più settori venivano gestiti da aziende di software e consegnati come servizi in rete. Nel maggio 2017 Jensen Huang, cofondatore e CEO di Nvidia, ne dava il seguito in un’intervista alla MIT Technology Review: il software si sta mangiando il mondo, ma l’AI si mangerà il software.
Nel 2026 la seconda frase si legge nei repository. Su GitHub, in questi mesi, si vede che cosa succede quando scrivere e riscrivere software costa sempre meno.
Applicazioni riscritte in pochi giorni
REA, Reverse Engineer Anything, è stato pubblicato il 14 aprile 2026 con licenza MIT e al 12 ottobre supera le 135.000 stelle. Collega un agente di programmazione, attraverso un server MCP, agli strumenti per ispezionare binari nativi, applicazioni JavaScript ed Electron, assembly .NET e siti web, appoggiandosi per l’analisi nativa a Hopper, Ghidra o IDA. Il README descrive l’uso tipico: si individua in un’app una funzione che si vorrebbe nel proprio prodotto, si chiede all’agente di studiarla senza il codice sorgente e si ottengono la spiegazione, con le prove raccolte, e una versione da integrare nel proprio progetto. Il progetto avverte che va usato solo su software che si possiede o che si è autorizzati a esaminare, e che le licenze degli strumenti commerciali restano a carico di chi li usa.
PhotoCraft è stato creato il 30 settembre 2026 dall’organizzazione storytold, il gruppo che sviluppa ArtCraft. Il primo commit contiene cinque righe in due file, e in dodici giorni il repository ha raccolto più di 1.700 commit, oltre duecento contributori e oltre 51.000 stelle. Si presenta come una reimplementazione clean-room di Adobe Photoshop scritta in Rust, cioè costruita solo da specifiche pubbliche e dal comportamento osservato, senza codice proprietario. Ha livelli, maschere, regolazioni non distruttive, stili, testo e vettori, e legge e salva file PSD: riaprendo e risalvando i 309 file del corpus di test di psd-tools, 307 producono la stessa immagine dell’originale. Ogni voce di menu, strumento e finestra corrisponde a uno degli oltre 500 comandi di un unico registro, che si possono chiamare dall’interfaccia, dalla riga di comando, da un canale JSON o da un server MCP, quindi anche da un agente. Il README rimanda i nuovi contributori, persone e agenti, allo stesso file di istruzioni, AGENTS.md.
Gli autori di PhotoCraft scrivono che il progetto è in alpha e che oggi non sostituisce Photoshop nel lavoro professionale quotidiano: mancano le funzioni generative, quindici strumenti, la tipografia avanzata e la compatibilità con i plug-in. Per arrivare a questa superficie funzionale Photoshop ha avuto bisogno di decenni. A un progetto aperto che lavora anche con gli agenti, per una riproduzione ancora parziale, sono bastate meno di due settimane.
PhotoCraft non è un caso isolato. Lo stesso 30 settembre l’organizzazione ha pubblicato LightCraft, VectorCraft, FilmCraft e PdfCraft, che si presentano come reimplementazioni clean-room di Lightroom, Illustrator, Premiere Pro e Acrobat, e il 1° ottobre EffectCraft e DesignCraft, che ricalcano After Effects e InDesign. Il 7 ottobre sono arrivati WordCraft, GridCraft e DeckCraft per Word, Excel e PowerPoint, CADCraft per AutoCAD e SoundCraft per Pro Tools. In una settimana sono comparse le basi aperte di gran parte della suite Adobe, del nucleo di Office e di due strumenti professionali di riferimento come AutoCAD e Pro Tools, tutte scritte in Rust. Sono progetti molto giovani, che i README descrivono in sviluppo iniziale o in rapida evoluzione, e la distanza dai prodotti originali va misurata caso per caso.
Il segnale dei mercati
A fine gennaio 2026 Anthropic ha pubblicato una serie di plug-in per Claude Cowork che automatizzano attività legali, commerciali, di marketing e di analisi dei dati. Secondo Reuters, il 4 febbraio l’indice S&P 500 dei titoli software e servizi era sceso di quasi il 13% in cinque sedute, e del 26% dal picco dell’ottobre 2025, mentre l’S&P 500 nel suo complesso toccava un massimo storico. Thomson Reuters aveva perso il 16% in un giorno, il calo giornaliero più forte mai registrato per il titolo.
Molti analisti hanno giudicato la reazione eccessiva. Mark Murphy di J.P. Morgan ha parlato di un salto illogico, e diversi osservatori hanno ricordato che le aziende con dati specialistici, nella finanza e nel diritto, hanno qualcosa che un agente non ricostruisce da solo. Per come lo leggo, il timore riguarda il prezzo per postazione, in un mondo in cui a lavorare non sono più soltanto persone davanti a uno schermo.
Satya Nadella, CEO di Microsoft, aveva descritto il meccanismo in un podcast a dicembre 2024. Le applicazioni aziendali sono in gran parte basi di dati con sopra una logica di business, e quella logica si sposta negli agenti, che lavorano su più basi di dati indipendentemente dall’applicazione che le gestisce.
Dove si sposta il valore
Il software non sparisce. Cambia che cosa si paga. Quando il codice di un’applicazione si può ricostruire, il valore si sposta su quello che non si ricostruisce con un prompt.
- I servizi a valore aggiunto. Integrazione con i sistemi esistenti, configurazione sul processo reale, assistenza, aggiornamenti, conformità normativa e qualcuno che risponde quando qualcosa va storto. È la parte che il cliente fatica a fare da sé anche quando il codice è gratuito, come mostrano decenni di software libero.
- I dati. Dati curati, specialistici, aggiornati e con una provenienza verificabile, insieme al ritorno che arriva dall’uso reale. Un agente può riscrivere un gestionale, ma non può inventarsi lo storico clinico di una popolazione o la giurisprudenza annotata di un paese.
- L’as-a-service tutto incluso. Infrastruttura, modelli, software, sicurezza e gestione in un unico servizio, pagato per uso o per risultato. Il cliente compra la capacità di fare una cosa, e la licenza diventa una voce interna del fornitore.
- La unit aziendale as-a-service. Un’intera funzione aziendale, come la contabilità, l’assistenza clienti, il presidio di sicurezza o la gestione documentale, erogata da agenti e persone insieme, con livelli di servizio e responsabilità sul risultato. Foundation Capital la chiama service-as-software e stima l’opportunità dei prossimi cinque anni in 4.600 miliardi di dollari, metà in stipendi e metà in servizi informatici e di processo aziendale esternalizzati.
Il filo comune è la responsabilità. Si paga chi garantisce che una cosa funzioni sui dati giusti e nel rispetto delle regole, e ne risponde.
Cosa ne penso
Il software continua a servire ovunque, mentre il costo di scriverlo scende in fretta e perde terreno il modello di business che vendeva il codice come bene scarso. Chi costruisce soluzioni deve spostarsi verso servizi, dati e funzioni gestite, ed è il lavoro che vedo crescere anche nei progetti che seguo.
C’è però un problema che cresce alla stessa velocità, ed è la sicurezza. Gli strumenti che abbassano il costo di scrivere software abbassano anche quello di attaccarlo. Un agente che con REA ricostruisce il funzionamento di un binario lavora allo stesso modo per chi cerca una funzione da copiare e per chi cerca una vulnerabilità da sfruttare, ed è ragionevole aspettarsi che il tempo fra la pubblicazione di una patch e un exploit funzionante si accorci.
Il codice generato in quantità mette sotto pressione anche la catena di fornitura. Nello studio di Spracklen e colleghi presentato a USENIX Security 2025, su 576.000 campioni di codice prodotti da 16 modelli, i pacchetti inesistenti erano in media almeno il 5,2% dei pacchetti suggeriti dai modelli commerciali e il 21,7% di quelli suggeriti dai modelli aperti. Sono nomi che un attaccante può registrare in anticipo su npm o PyPI, la tecnica che oggi si chiama slopsquatting. Gli agenti con accesso a strumenti, chiavi e repository allargano poi la superficie d’attacco: un’istruzione nascosta in un documento, in una pagina web o nella risposta di un server MCP può tradursi in un’azione eseguita con i privilegi dell’agente. L’OWASP mette la prompt injection al primo posto dei rischi per le applicazioni basate su LLM.
La sicurezza va quindi portata al livello più alto possibile, nell’architettura e nell’organizzazione. Nell’architettura vuol dire provenienza verificabile di codice e modelli, con firme e SBOM, dipendenze bloccate e controllate, agenti in sandbox con privilegi minimi e autorizzazioni decise fuori dal modello, registri delle azioni che reggono un’ispezione e test di sicurezza dentro la pipeline di integrazione continua a ogni modifica. Nell’organizzazione vuol dire che la sicurezza risponde ai vertici e accompagna i progetti fin dall’inizio. In Europa è anche un obbligo: dall’11 settembre 2026 il Cyber Resilience Act impone ai produttori di inviare entro 24 ore un primo avviso all’ENISA e al CSIRT competente sulle vulnerabilità sfruttate attivamente nei loro prodotti, e dall’11 dicembre 2027 la sicurezza fin dalla progettazione diventa un requisito per metterli sul mercato. Sono i temi su cui lavoro con Admina e DebugABot.
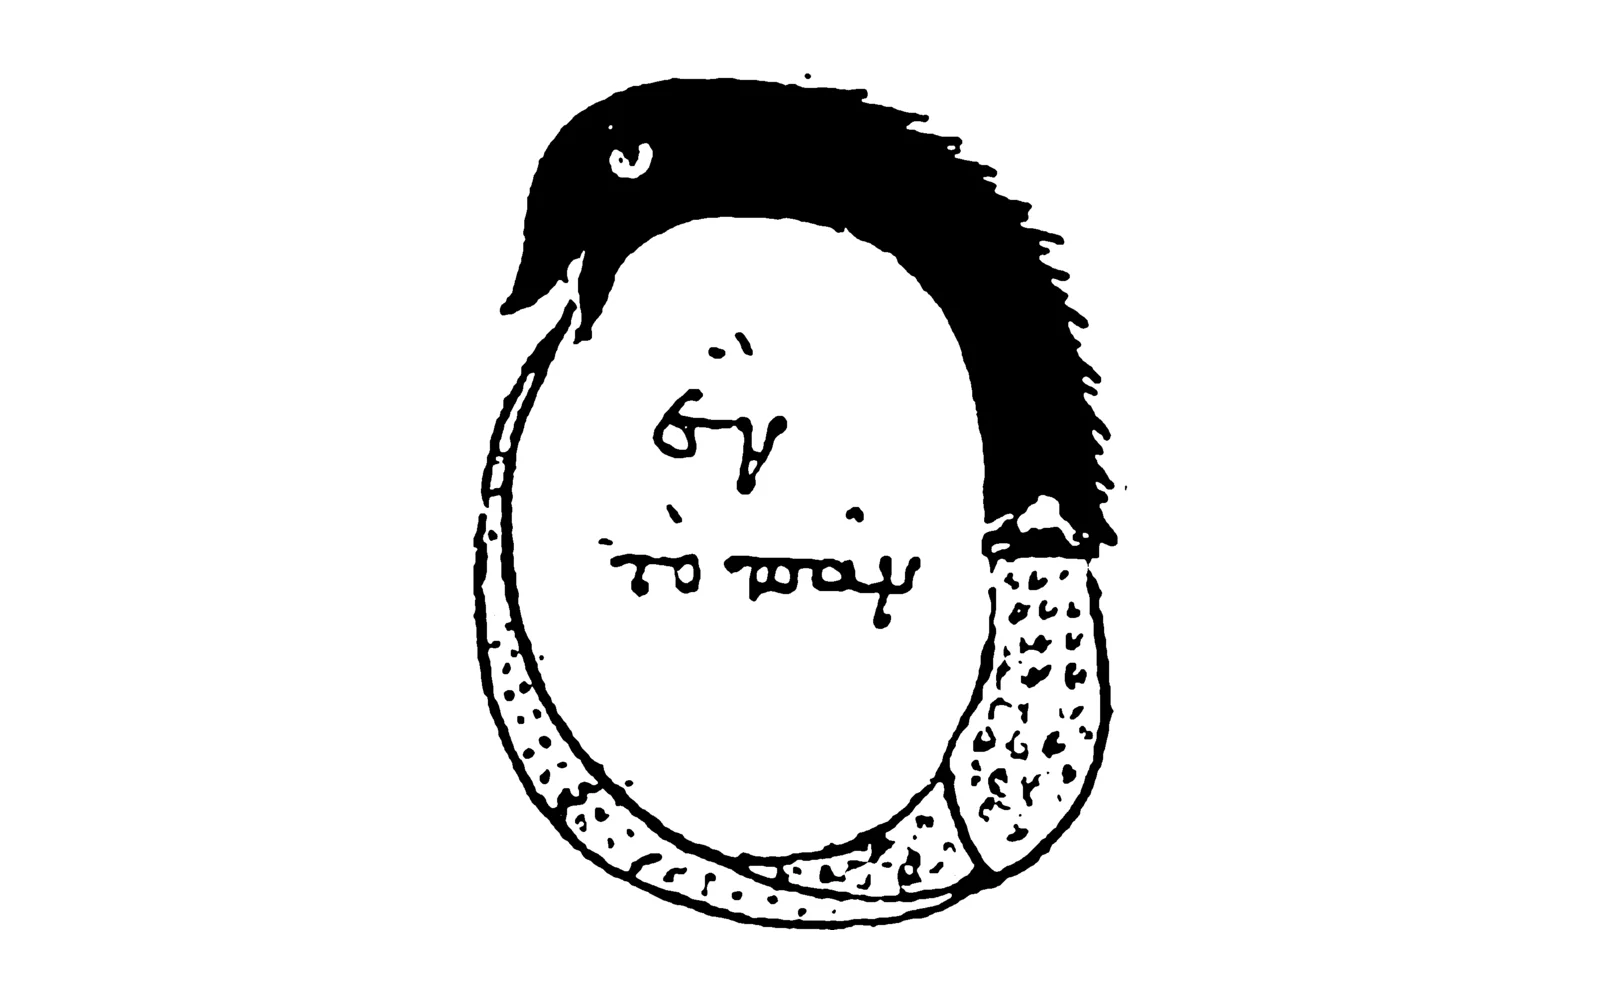
Resta da notare una cosa sul titolo. L’AI che si sta mangiando il software è anch’essa software: parametri addestrati che un programma esegue. Lo sarà anche un’eventuale superintelligenza. E in fondo lo è anche la nostra intelligenza, che gira su un substrato costruito a partire da un codice genetico, come raccontavo parlando della cellula che compila se stessa. L’intelligenza che si mangia il software è software che si mangia da solo, come l’Ouroboros della copertina, o come il manuale della TVA in Loki, che O.B. scrive ispirandosi a Victor Timely, il quale da bambino aveva imparato proprio da quel manuale.
Finora l’anello lo abbiamo chiuso noi: abbiamo scritto il codice da cui i modelli hanno imparato, e i modelli scrivono ora il codice da cui impareranno i successivi. A ogni giro il ciclo si stringe e accelera, mentre il passaggio che dipende da noi, scrivere, rivedere, decidere, resta alla velocità di un’intelligenza biologica. È probabile che a un certo punto non riusciremo a stare al passo, e che anche noi, che pure siamo software, finiremo fuori dall’Ouroboros che abbiamo messo in moto. Che cosa succederà allora è la domanda aperta di questi anni, ed è il motivo per cui governance e sicurezza vanno costruite adesso, finché nel ciclo ci siamo ancora.
- Marc Andreessen, Why Software Is Eating the World, la ristampa sul sito di a16z — https://a16z.com/why-software-is-eating-the-world/
- Quote Investigator, l’origine della frase di Andreessen — https://quoteinvestigator.com/2018/01/24/software/
- MIT Technology Review, l’intervista a Jensen Huang del 12 maggio 2017 — https://www.technologyreview.com/2017/05/12/151722/nvidia-ceo-software-is-eating-the-world-but-ai-is-going-to-eat-software/
- REA, il repository — https://github.com/morluto/rea
- PhotoCraft, il repository — https://github.com/storytold/photocraft
- storytold, l’organizzazione su GitHub con tutti i progetti Craft — https://github.com/storytold
- Reuters, i titoli software colpiti dopo gli strumenti di Anthropic, 4 febbraio 2026 — https://www.investing.com/news/stock-market-news/us-software-stocks-hit-by-anthropic-wakeup-call-on-ai-disruption-4485524
- Cloud Wars, Satya Nadella sulle applicazioni aziendali nell’era degli agenti — https://cloudwars.com/?p=75498
- Foundation Capital, AI leads a service as software paradigm shift — https://foundationcapital.com/ai-service-as-software/
- Spracklen e colleghi, We Have a Package for You!, i pacchetti inventati dai modelli, USENIX Security 2025 — https://arxiv.org/abs/2406.10279
- OWASP, LLM01:2025 Prompt Injection — https://genai.owasp.org/llmrisk/llm01-prompt-injection/
- Jones Day, gli obblighi di segnalazione del Cyber Resilience Act dall’11 settembre 2026 — https://www.jonesday.com/en/insights/2026/07/eu-cyber-resilience-act-24hour-reporting-duties-start-september-11-2026
- Wikipedia, 1893, l’episodio di Loki in cui Timely riceve il manuale della TVA — https://en.wikipedia.org/wiki/1893_(Loki)
- Wikipedia, Heart of the TVA, l’episodio di Loki sul paradosso del manuale — https://en.wikipedia.org/wiki/Heart_of_the_TVA
Immagine di copertina: l’Ouroboros della Crisopea di Cleopatra nel Codex Marcianus graecus 299, foglio 188v, X-XI secolo. La scritta al centro, «ἓν τὸ πᾶν», significa «uno il tutto» — pubblico dominio — https://commons.wikimedia.org/wiki/File:Chrysopoea_of_Cleopatra_1.png.