
In tre settimane l’attacco ai frigoriferi dei supermercati francesi è diventato un caso internazionale. Lunedì 2 novembre 2026 negozi in almeno sei paesi europei, fra cui Svezia, Belgio, Lussemburgo, Irlanda, Italia ed Estonia, hanno trovato banchi frigo e congelatori comandati a distanza e merce da buttare. In Belgio e in Lussemburgo sono stati colpiti alcuni negozi Delhaize, in Irlanda 13 dei 223 punti vendita SuperValu. In Svezia un supermercato ha trovato frigoriferi e congelatori impostati a 50 °C.
Il 29 ottobre Reuters aveva riferito che il Pentagono tratta come un sospetto attacco informatico i guasti di fine agosto ai congelatori di almeno sei spacci delle basi militari statunitensi. A Fort Huachuca, in Arizona, il congelatore era andato in sbrinamento e aveva scaldato tutto il cibo, come è successo in Francia. Gli investigatori militari sono in contatto con i colleghi francesi. In Italia, secondo l’ANSA, i responsabili della cybersicurezza e dell’intelligence avevano in programma una riunione per martedì 3 novembre. Il portavoce della Commissione europea Thomas Regnier ha detto che gli episodi non sono isolati. Con l’allarme è circolata anche la domanda se dietro ci fosse l’AI.
Come sono entrati
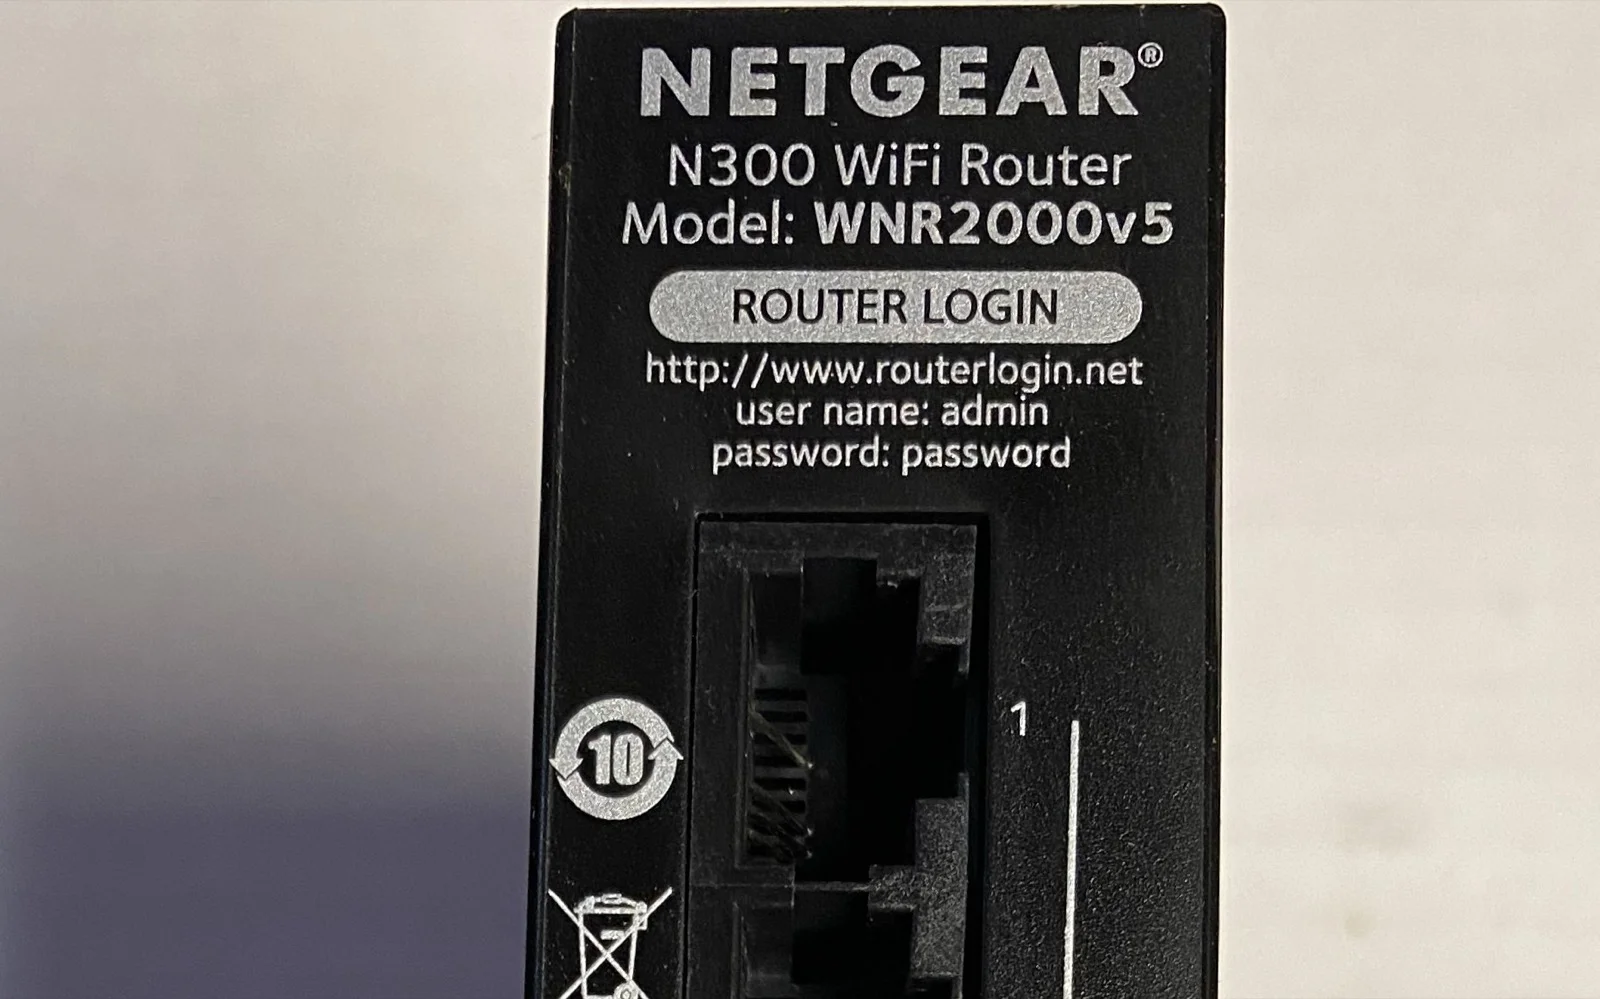
Il 21 ottobre Vincent Strubel, direttore generale dell’ANSSI, l’agenzia francese per la sicurezza informatica, ha spiegato alla commissione Affari esteri del Senato che sono stati sfruttati difetti di sicurezza elementari. Gli apparati frigoriferi erano esposti direttamente su Internet e amministrati senza protezioni particolari, con password deboli. Strubel ha ricordato che dal 2014 l’ANSSI pubblica una guida sulla sicurezza dei sistemi industriali e che la sua prima raccomandazione è non esporli direttamente in rete. Ha aggiunto che quelle raccomandazioni non sono rispettate in modo sistematico. Richard Horne, a capo del National Cyber Security Centre britannico, ha detto che i frigoriferi francesi erano collegati direttamente a Internet con le password di fabbrica.
Danfoss ha precisato che la maggior parte delle unità colpite erano modelli AK-SM800 e AK-SC355 a fine vita, senza più aggiornamenti di sicurezza. L’allerta del CERT-FR, aggiornata più volte dal 12 ottobre, comprende anche i supervisori di Copeland e Dixell. Secondo l’hacker etico Clément Domingo, intervistato da RMC il 13 ottobre, sugli apparati Danfoss si entrava con una password semplicissima, ogni volta la data del giorno. L’ANSSI non ha confermato questo dettaglio e attribuisce l’accesso all’esposizione diretta e alle password deboli più che alle vulnerabilità pubblicate dai ricercatori negli ultimi due anni.
Neanche l’ipotesi dell’AI ha trovato riscontri. Paul Chichester, direttore operativo del centro britannico, ha detto che non si è trattato di un attacco condotto con l’AI. Nicole Carignan di Darktrace ha spiegato che nessuno ha usato vulnerabilità sconosciute: gli attaccanti sono entrati da controllori raggiungibili da Internet, con firmware fuori supporto e password di fabbrica. Per la seconda ondata non c’è ancora un’analisi tecnica pubblica.
Cosa ne penso
Per come lo descrivono le agenzie che lo hanno analizzato, l’attacco era alla portata di chiunque sapesse cercare apparati esposti e provare password deboli o di fabbrica. Non sono servite vulnerabilità sconosciute né strumenti nuovi. La scala del danno viene dal numero di negozi che avevano lasciato lo stesso accesso aperto. Il 13 ottobre scrivevo che me ne aspettavo altri. Tre settimane dopo è arrivata la seconda ondata. Il caso mostra anche che, con sistemi lasciati in queste condizioni, il costo di un attacco era già molto basso senza alcun aiuto dell’AI.
Il rischio dell’allarme è spostare l’attenzione su minacce sofisticate e lasciare in secondo piano le misure che avrebbero fermato proprio questo attacco.
Che cosa fare
Sono le buone pratiche di cybersecurity di sempre e valgono per qualunque impianto collegato in rete, dai banchi frigo ai condizionatori.
- Nessun accesso diretto da Internet. Le interfacce di gestione non devono essere raggiungibili dalla rete pubblica. I tecnici entrano da remoto attraverso una VPN.
- Credenziali proprie. Le password di fabbrica si cambiano alla prima installazione, con credenziali diverse per ogni apparato e l’autenticazione a due fattori dove è disponibile.
- Aggiornamenti. Il firmware va tenuto aggiornato. Gli apparati che il fornitore non supporta più vanno sostituiti.
- Inventario. Bisogna sapere che cosa è collegato e verificare periodicamente che i propri indirizzi non compaiano nei motori di scansione come Shodan e Censys.
- Reti separate. Gli impianti stanno su una rete distinta da quella delle casse e degli uffici.
- Allarmi indipendenti. Gli allarmi di temperatura non dipendono dal controllore e scattano anche se il controllore è compromesso.
Strubel ha ricordato al Senato che apparati dello stesso tipo conservano anche i vaccini. In ospedali, farmacie e laboratori valgono le stesse regole. Sono misure ordinarie e poco costose. Restano la base della difesa anche contro attacchi più sofisticati.
- AP, Here’s what to know about another cyberattack on European supermarket fridges, 3 novembre 2026 — https://www.pbs.org/newshour/world/heres-what-to-know-about-another-cyberattack-on-european-supermarket-fridges
- Reuters, Pentagon treating military base freezer malfunctions as suspected cyberattack, 29 ottobre 2026 — https://www.thestandard.com.hk/world/article/346929/Pentagon-treating-military-base-freezer-malfunctions-as-suspected-cyberattack-officials-say
- Public Sénat, l’audizione di Vincent Strubel (ANSSI) al Senato francese, 21 ottobre 2026 — https://www.publicsenat.fr/actualites/politique/des-defauts-de-securisation-elementaire-et-des-mots-de-passe-faibles-ont-permis-la-cyberattaque-contre-les-frigos-de-supermarches
- franceinfo, Un piratage «pas si sophistiqué que ça», 13 ottobre 2026 — https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/un-piratage-pas-si-sophistique-que-ca-ce-que-l-on-sait-de-la-cyberattaque-qui-a-fait-monter-en-temperature-les-frigos-de-supermarches_8235061.html
- CERT-FR, l’allerta CERTFR-2026-ALE-012 sui controllori remoti della refrigerazione — https://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-012/
- ANSSI, la guida sulla sicurezza dei sistemi di controllo industriale — https://cyber.gouv.fr/en/guide/managing-cybersecurity-for-industrial-control-systems
Immagine di copertina: l’etichetta di un router Wi-Fi Netgear WNR2000v5 con il nome utente e la password di fabbrica, ritagliata. Foto di ArnoldReinhold su Wikimedia Commons — CC BY-SA 4.0 — https://commons.wikimedia.org/wiki/File:Default_password.agr.jpg